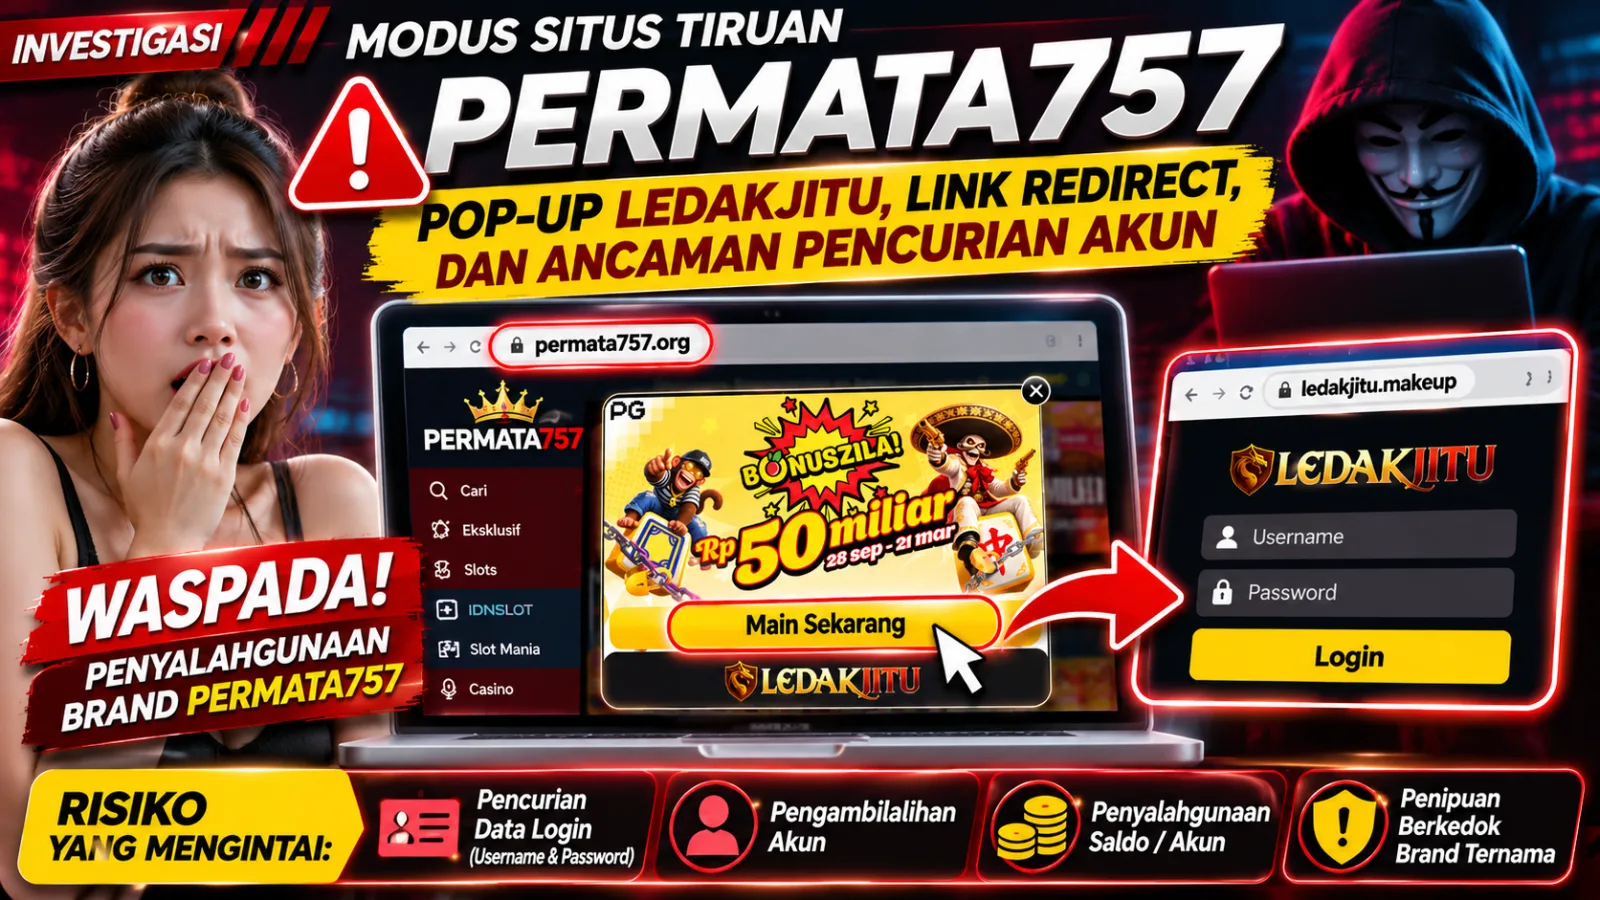
Slot News Update | 13 November 2026 — Penyalahgunaan identitas merek atau brand impersonation menjadi salah satu ancaman keamanan digital yang perlu diwaspadai pengguna internet, terutama ketika sebuah situs menggunakan nama, logo, dan tampilan layanan yang sudah dikenal.
Salah satu contoh yang menarik perhatian adalah temuan pop-up promosi LEDAKJITU pada halaman yang dilaporkan menggunakan domain permata757.org.
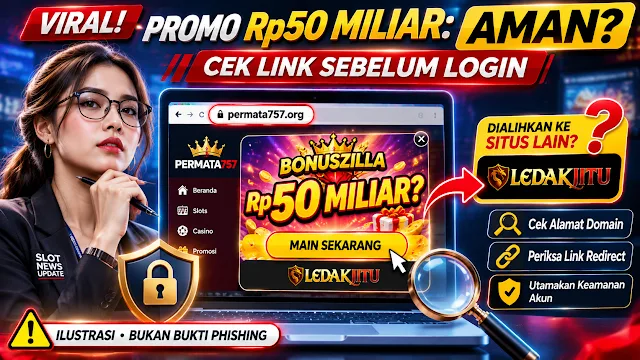
Berdasarkan dokumentasi tangkapan layar yang disampaikan pengguna, halaman tersebut memperlihatkan banner promosi dengan tombol "Main Sekarang" serta identitas LEDAKJITU.
Pengguna juga melaporkan bahwa tombol tersebut mengarahkan pengunjung ke layanan LEDAKJITU.
Temuan ini memunculkan pertanyaan mengenai hubungan kedua brand, transparansi pengalihan tautan, serta potensi risiko terhadap pengguna yang tidak menyadari bahwa mereka telah berpindah ke layanan berbeda.
Apa Itu Modus Situs Tiruan atau Brand Impersonation?
Brand impersonation adalah praktik menggunakan atau meniru identitas suatu merek untuk membuat pengguna percaya bahwa mereka sedang berinteraksi dengan layanan tertentu.
Dalam praktik phishing, penyamaran ini dapat melibatkan:
- Penggunaan nama brand yang sama atau sangat mirip.
- Penyalinan logo dan desain halaman utama.
- Pembuatan formulir login menyerupai layanan lain.
- Penggunaan domain dengan nama yang mirip.
- Pengalihan pengguna menuju halaman yang berbeda.
- Permintaan username, password, atau informasi pembayaran.
Meski demikian, penggunaan identitas merek yang sama pada beberapa domain tidak selalu berarti terjadi penipuan. Hubungan operator dan izin penggunaan identitas perlu diperiksa terlebih dahulu.
Temuan Pop-up LEDAKJITU pada Halaman PERMATA757.ORG
Dalam screenshot yang diterima redaksi, terlihat tampilan situs permainan dengan menu slot, casino, arcade, serta kategori permainan lainnya.
Di bagian tengah halaman muncul sebuah banner promosi bertema BONUSZILLA dengan nominal promosi Rp50 miliar.
Di bawahnya terdapat tombol berwarna oranye bertuliskan "Main Sekarang" serta identitas LEDAKJITU.
Pengguna yang menyampaikan dokumentasi tersebut melaporkan bahwa tombol promosi mengarah ke layanan LEDAKJITU, bukan sekadar membuka kategori permainan pada halaman awal.
Namun, alamat URL akhir dari pengalihan tersebut belum dibuktikan melalui rekaman jaringan atau dokumentasi URL tujuan yang lengkap.
Keterangan gambar: Dokumentasi pengguna yang memperlihatkan pop-up LEDAKJITU pada halaman yang dilaporkan menggunakan permata757.org. Dokumentasi tersebut belum membuktikan adanya pencurian data.
Kenapa Pengalihan ke Brand Berbeda Perlu Diperiksa?
Redirect atau pengalihan halaman merupakan teknologi yang umum digunakan pada situs web.
Pengalihan dapat digunakan untuk berbagai keperluan, seperti perpindahan domain, sistem afiliasi, halaman promosi, atau pembaruan alamat layanan.
Namun, redirect dapat menjadi berisiko apabila pengguna tidak mengetahui identitas layanan yang menjadi tujuan.
Sebagai contoh, seseorang membuka halaman yang menggunakan branding PERMATA757, kemudian diarahkan ke layanan lain dengan tampilan dan formulir login berbeda.
Apabila pengunjung mengira kedua layanan dikelola oleh pihak yang sama, mereka mungkin memasukkan username dan password tanpa memeriksa alamat tujuan.
Situasi seperti ini berpotensi dimanfaatkan dalam skema phishing apabila pengalihan dilakukan untuk menipu pengguna atau mengumpulkan kredensial secara tidak sah.
Perbedaan PERMATA757.ORG dan Domain PERMATA757 Lainnya
Nama domain yang menggunakan branding sama belum tentu memiliki pemilik, pengelola, atau infrastruktur yang sama.
Contohnya, domain dengan ekstensi .com, .org, atau .site dapat terdaftar secara terpisah.
Karena itu, pengguna sebaiknya tidak menganggap seluruh domain yang mengandung kata PERMATA757 otomatis merupakan layanan yang sama.
Keaslian domain perlu diperiksa melalui informasi operator, komunikasi resmi yang dapat diverifikasi, dan dokumen kepemilikan atau pengelolaan yang relevan.
Risiko Phishing Melalui Formulir Login
Phishing merupakan serangan penipuan yang bertujuan memperoleh informasi sensitif dengan cara menyamar sebagai pihak terpercaya.
Penyerang dapat membuat formulir login yang menyerupai halaman asli.
Ketika pengguna memasukkan kredensial ke halaman palsu, data tersebut dapat dikumpulkan tanpa persetujuan yang sah.
Informasi yang berpotensi menjadi sasaran antara lain:
- Username dan password.
- Nomor telepon.
- Alamat email.
- Kode OTP.
- Informasi rekening bank.
- Data transaksi dan pembayaran.
Risiko semakin besar apabila password yang sama digunakan pada banyak situs.
Apakah Pop-up LEDAKJITU Membuktikan Phishing?
Belum tentu. Pop-up promosi yang mengarah ke brand berbeda tidak otomatis membuktikan tindakan phishing.
Dalam kasus yang dibahas, bukti yang tersedia menunjukkan tampilan promosi LEDAKJITU pada halaman yang dilaporkan menggunakan permata757.org dan keterangan pengguna mengenai pengalihan tombol.
Untuk membuktikan phishing, diperlukan pemeriksaan lebih lanjut terhadap tujuan URL, identitas pengelola, mekanisme formulir login, dan bukti pengumpulan data secara menipu.
Karena itu, temuan ini lebih tepat diperlakukan sebagai dugaan pengalihan yang perlu diaudit, bukan bukti final pencurian data pengguna.
Cara Memeriksa Link Redirect yang Mencurigakan
Pengguna yang menemukan pop-up atau pengalihan tidak dikenal dapat melakukan beberapa langkah pemeriksaan dengan aman.
1. Periksa alamat tujuan tombol
Pada komputer, arahkan kursor ke tombol tanpa mengklik dan perhatikan URL yang muncul pada browser, apabila tersedia.
Jangan memasukkan data pribadi hanya untuk mengetahui halaman tujuan.
2. Dokumentasikan alamat sebelum dan sesudah pengalihan
Jika halaman telah terbuka, catat URL awal dan URL tujuan akhir, termasuk waktu serta tanggal pengujian.
3. Periksa apakah muncul formulir login baru
Formulir login pada domain yang berbeda perlu diperiksa keasliannya, terutama apabila pengguna diminta menggunakan password yang sama.
4. Periksa reputasi domain
Gunakan Google Safe Browsing, VirusTotal, atau layanan pemeriksaan URL lainnya untuk melihat apakah terdapat laporan keamanan.
5. Simpan dokumentasi digital
Simpan screenshot, rekaman layar, alamat URL, serta informasi pengalihan untuk keperluan audit atau pelaporan.
Bagaimana Cara Mengumpulkan Bukti Dugaan Situs Tiruan?
Bukti yang baik seharusnya dapat menunjukkan rangkaian kejadian secara jelas.
Dokumentasi yang disarankan mencakup:
- Screenshot alamat domain pada browser.
- Screenshot halaman yang menggunakan nama brand.
- Screenshot pop-up atau tombol pengalihan.
- Rekaman perubahan URL setelah tombol diklik.
- Tanggal dan waktu pengujian.
- Informasi hubungan atau ketidaksesuaian identitas layanan.
Jika ditemukan korban yang kehilangan akun atau data, laporan korban perlu didokumentasikan dengan persetujuan dan tanpa mempublikasikan informasi pribadi mereka.
Cara Melaporkan Dugaan Phishing atau Peniruan Website
Pengguna di Indonesia dapat menyampaikan laporan konten digital yang dicurigai berbahaya melalui layanan resmi yang tersedia.
Google Safe Browsing
Google menyediakan perlindungan terhadap situs berbahaya, termasuk phishing dan malware.
Informasi tersedia melalui Google Safe Browsing.
Aduan Konten Komdigi
Layanan Aduan Konten menerima laporan mengenai konten internet yang diduga melanggar ketentuan.
Pelapor dapat menyertakan URL, tangkapan layar, serta alasan pelaporan agar temuan dapat diperiksa.
Microsoft Security Intelligence
Pengguna juga dapat melaporkan situs mencurigakan melalui Microsoft Report Unsafe Site.
Apa yang Harus Dilakukan Jika Akun Sudah Terlanjur Diakses Melalui Link Mencurigakan?
Apabila pengguna menduga telah memasukkan kredensial ke halaman yang tidak aman, langkah pertama adalah menghentikan aktivitas pada situs tersebut.
Setelah itu:
- Ganti password melalui situs yang sudah diverifikasi.
- Jangan menggunakan kembali password lama.
- Aktifkan autentikasi dua faktor jika tersedia.
- Periksa riwayat login.
- Periksa aktivitas rekening atau e-wallet jika data pembayaran pernah diberikan.
- Hubungi pihak terkait apabila terjadi transaksi yang tidak dikenali.
- Simpan seluruh bukti komunikasi dan transaksi.
FAQ Seputar Dugaan Situs Tiruan PERMATA757
Apakah semua domain dengan nama PERMATA757 merupakan situs yang sama?
Tidak selalu. Domain dengan nama yang mirip dapat dimiliki atau dioperasikan oleh pihak berbeda.
Apakah pop-up LEDAKJITU muncul pada screenshot yang dilaporkan berasal dari PERMATA757.ORG?
Ya. Dokumentasi pengguna memperlihatkan promosi LEDAKJITU serta tombol Main Sekarang.
Apakah tombol Main Sekarang mengarah ke LEDAKJITU?
Menurut keterangan pengguna yang mengirimkan screenshot, tombol tersebut mengarahkan pengunjung ke layanan LEDAKJITU. URL akhir masih memerlukan verifikasi teknis.
Apakah penggunaan dua brand membuktikan penipuan?
Tidak otomatis. Hubungan afiliasi, kepemilikan, dan izin penggunaan identitas perlu diperiksa.
Bagaimana jika menemukan halaman login mencurigakan?
Jangan memberikan password atau OTP. Dokumentasikan alamat dan laporkan melalui saluran keamanan yang relevan.
Kesimpulan
Temuan pop-up LEDAKJITU pada halaman yang dilaporkan sebagai permata757.org memperlihatkan pentingnya transparansi penggunaan brand dan pengalihan tautan.
Pengunjung perlu mengetahui ketika mereka berpindah dari satu layanan ke layanan lain, terlebih jika halaman tujuan meminta informasi login atau pembayaran.
Walaupun belum terdapat bukti independen yang memastikan terjadinya phishing dalam kasus ini, temuan tersebut layak diperiksa lebih lanjut untuk melindungi pengguna dan mencegah penyalahgunaan identitas digital.
Dokumentasi screenshot, URL akhir, dan informasi pengelola merupakan bagian penting dalam memastikan apakah sebuah pengalihan merupakan promosi sah atau tindakan penipuan.
Ikuti pembahasan lainnya mengenai PERMATA757, keamanan akun, phishing, penipuan digital, dan perkembangan situs online melalui Slot News Update.
Referensi
- Google Search Help - Pencegahan dan Pelaporan Phishing
- Google Search Console - Security Issues Report
- Komdigi - Aduan Konten
Catatan redaksi: Artikel ini menggunakan dokumentasi yang dikirim pengguna sebagai studi kasus. Dugaan pengalihan dan penyalahgunaan identitas perlu dibedakan dari tindakan phishing yang telah dibuktikan secara teknis.
 Slotgacor 2026 dan PERMATA757: Kenali Katalog Game, Fitur dan Fakta di Baliknya16 Nov 2026
 Microsoft 365 Down Dini Hari 13 November 2026, BSSN Peringatkan Bahaya Link Login Palsu13 Nov 2026
 Update Dini Hari: Jaringan Judi Online Berganti Situs, Waspada Link Palsu dan Ancaman Phishing13 Nov 2026
 Viral Promo Bonuszilla Rp50 Miliar di PERMATA757.ORG, Benarkah Aman atau Berisiko Phishing?13 Nov 2026
Komentar (0)
Belum ada komentar yang ditampilkan.
Masuk atau buat akun untuk bergabung dalam diskusi.